Par Régis BAUDOUIN
Cybersécurité et gouvernance
Face à la professionnalisation du cybercrime, le cadre européen se durcit. La directive NIS 2 et le règlement DORA renforcent les exigences. La cybersécurité a définitivement changé de statut.
Elle n’est plus un simple poste de dépense relégué à la DSI. C’est un pilier central de la continuité d’activité et de la gouvernance d’entreprise.
Pourtant, malgré la hausse des investissements, les rançongiciels de nouvelle génération et les attaques sur la chaîne d’approvisionnement continuent d’impacter des organisations de toutes tailles. La raison ? Une stratégie trop axée sur la réaction ou sur le déploiement d’outils en « mille-feuille », sans structuration globale de la résilience. C’est la conception de la défense par zone qui doit être mise en œuvre.
Comment les entreprises doivent-elles s’organiser pour résister et réduire durablement leur exposition aux cybercriminels ? Décryptage des piliers indissociables d’une cyberdéfense moderne.
La réduction de la surface d’attaque : Le préalable fondamental
On ne peut pas protéger ce que l’on ne connaît pas. La première étape d’une stratégie de défense efficace réside dans la maîtrise et la réduction systématique de la surface d’attaque (l’ensemble des portes d’entrée exploitables par un pirate).
L’Agence nationale de la sécurité des systèmes d’information (ANSSI) rappelle d’ailleurs dans son Guide d’hygiène informatique que la cartographie des actifs est la mesure fondatrice :
- Cartographie et inventaire dynamiques : Maintenir un inventaire exhaustif et à jour des serveurs, applications, services cloud exposés et postes de travail. Les services oubliés (Shadow IT) ou les serveurs de test laissés en ligne sont les cibles privilégiées des scans automatisés des hackers.
- Fermeture des flux non essentiels : Appliquer une politique stricte de filtrage réseau et désactiver tous les services et ports inutilisés sur les machines. C’est un point difficile à maintenir mais tellement important.
- Gestion proactive des vulnérabilités : La majorité des compromissions massives exploitent des failles connues pour lesquelles des correctifs existent depuis des mois. Mettre en place une routine stricte d’application des patchs de sécurité (patch management) est la mesure au meilleur retour sur investissement. C’est la base.
De la cybersécurité réactive à la cyberdéfense active
Limiter la protection informatique à la « cybersécurité » classique est devenu une erreur stratégique. La nuance entre cybersécurité et cyberdéfense n’est pas une simple querelle de vocabulaire : elle reflète un changement radical de posture opérationnelle.
Cybersécurité vs Cyberdéfense : Le choc des approches
┌─────────────────────────────────────────────────────────────┐
│             LE BASCULEMENT DE POSTURE                       │
│                                                             │
│  CYBERSÉCURITÉ (Passive & Défensive)                        │
│  ──► Protéger le périmètre, poser des verrous, attendre     │
│      l'alerte et colmater les brèches après l'impact.       │
│                                                             │
│  CYBERDÉFENSE (Active & Proactive)                          │
│  ──► Chasser les menaces (Threat Hunting), leurrer,         │
│      neutraliser en temps réel et anticiper les attaques.   │
└─────────────────────────────────────────────────────────────┘
- La Cybersécurité (Posture passive) : Elle s’apparente à la fortification d’un château fort. On installe des pare-feux, des antivirus et des règles d’accès. On attend que l’attaquant vienne frapper à la porte pour réagir. Cette approche suppose que le périmètre est étanche — une hypothèse devenue fausse avec le Cloud, le télétravail et les architectures hybrides.
- La Cyberdéfense (Posture active) : Elle part du principe que l’attaquant est potentiellement déjà à l’intérieur du réseau. La cyberdéfense ne se contente pas d’attendre un signal d’alarme : elle recherche activement les indices d’intrusion, entrave la progression des attaquants et orchestre une contre-attaque opérationnelle (isolement automatique, révocation des identités, déception).
La boîte d’outils de la Cyberdéfense Active
Pour passer d’une simple conformité passive à une posture de cyberdéfense active, une organisation doit déployer des technologies capables d’analyser, de leurrer et de répondre dynamiquement aux menaces :
A. La technologie de Déception (Deception Technology & Honeypots)
Au lieu de simplement bloquer les sondages des piratages, la cyberdéfense active installe de fausses cibles (serveurs leurres, fausses bases de données, faux identifiants d’administration piégés dits Honeytokens). On attrape les mouches avec du vinaigre !
- Le bénéfice : Aucun utilisateur légitime n’a de raison d’accéder à ces ressources. Dès qu’un pirate ou un script malveillant touche à un leurre, l’alerte est levée immédiatement avec un taux de faux positifs quasi nul, permettant de piéger l’attaquant avant qu’il ne trouve les vraies données.
B. Le Threat Hunting (Chasse aux menaces) et le CTI (Cyber Threat Intelligence)
Le Threat Hunting consiste à faire analyser en continu l’activité du réseau par des analystes (ou des agents d’IA spécialisés) à la recherche de signaux faibles (Indicators of Compromise – IoC) et de comportements suspects (TTPs – Tactics, Techniques, and Procedures du cadre MITRE ATT&CK).
- L’outil clé : Les flux de CTI intégrés directement aux plateformes SOAR (Security Orchestration, Automation and Response). Le SOAR permet d’automatiser instantanément la réponse : par exemple, isoler un serveur et bloquer une adresse IP suspecte en moins de 3 secondes sans intervention humaine.
C. Le BAS (Breach and Attack Simulation)
Au lieu d’attendre l’audit annuel ou le test d’intrusion ponctuel (pentest), les plateformes de BAS simulent en permanence et en arrière-plan des centaines de scénarios d’attaques réelles (ransomwares, exfiltration, mouvements latéraux).
- Le bénéfice : Cela permet de tester l’efficacité réelle des règles EDR/XDR en continu et d’identifier les failles de détection avant qu’un véritable groupe de cybercriminels ne les exploite.
- Avec les agents IA il est maintenant facile de lancer ces simulations
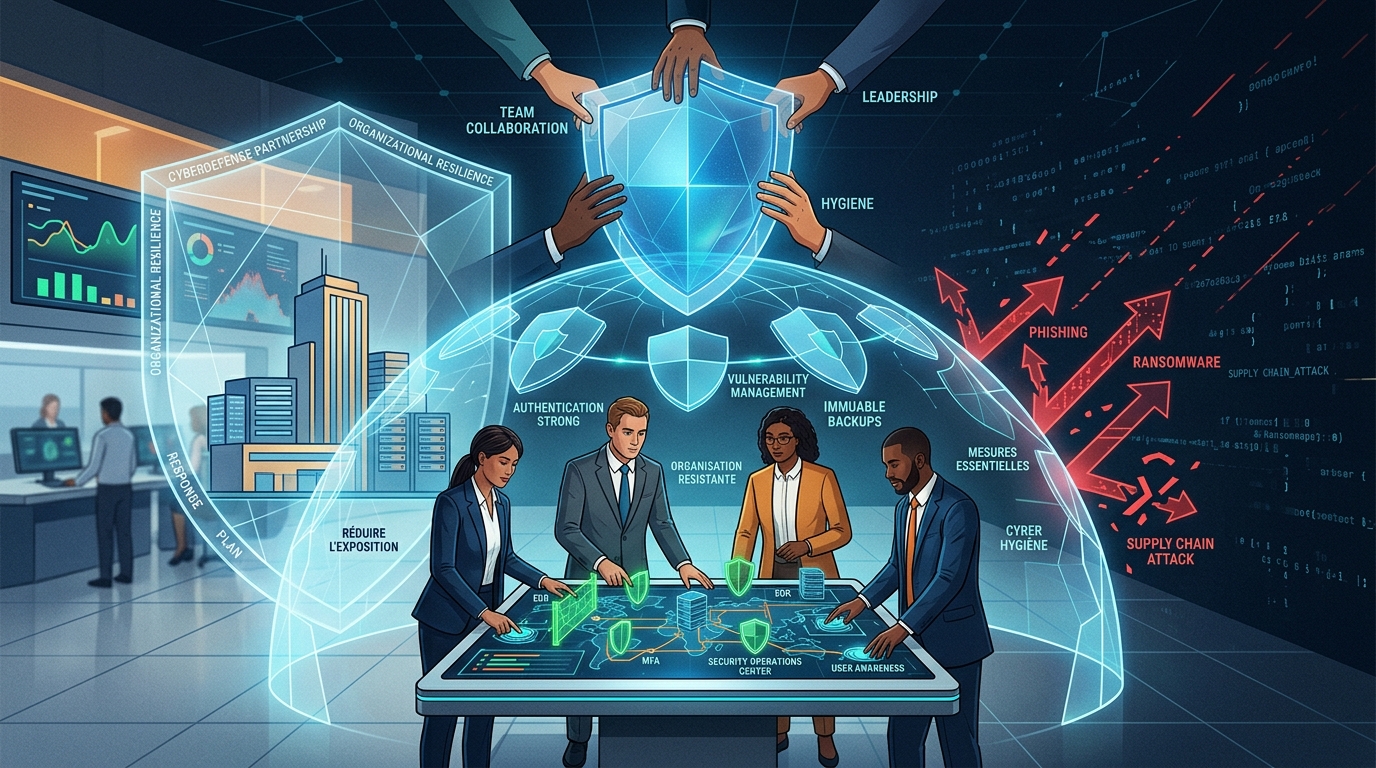
Le socle technique indispensable : De l’EDR/XDR au Zéro Trust
L’antivirus traditionnel basé sur des signatures de virus connues est désormais aveugle face aux attaques modernes (attaques fileless, scripts malveillants légitimes, détonation en mémoire). Pour détecter les intrusions sophistiquées avant que le système ne soit chiffré ou exfiltré, les architectures de sécurité ont évolué :
A. L’EDR (Endpoint Détection et Response) et le XDR
Là où l’antivirus classique cherche à bloquer un fichier connu, l’EDR surveille en permanence le comportement des processus sur les postes de travail et serveurs. En analysant les anomalies comportementales (ex. : une invite de commande qui tente de chiffrer des fichiers ou de moissonner des identifiants en mémoire), l’EDR isole automatiquement la machine du réseau pour stopper l’infection.
Le XDR (Extended Détection et Response) pousse cette logique plus loin en croisant la télémétrie des postes avec celle du réseau, de la messagerie et du cloud pour donner au Security Opérations Center (SOC) une vision globale de l’attaque.
B. L’Authentification Forte (MFA) et le Moindre Privilège
Le vol d’identifiants reste la porte d’entrée n°1 des pirates.
- L’A2F / MFA généralisé : L’authentification à facteurs multiples doit être obligatoire sur 100 % des accès distants (VPN, webmail, consoles d’administration). Oui c’est pénible. Comme on l’a vu cette été avec l’attaque de la DGFIP, c’est une compte utilisateur qui a été utilisé avec une MFA cela n’aurait pas été possible.
- Principe du moindre privilège : Aucun utilisateur — y compris dans la direction — ne doit disposer de droits d’administration au quotidien. Les comptes d’administration doivent être strictement séparés des comptes de navigation et d’usage courant. Pour les comptes utilisateurs, se limiter au stricte nécessaire.
L’humain : Transformer le maillon vulnérable en pare-feu opérationnel
Près de 90 % des attaques réussies comportent une dimension humaine initiale (phishing ciblés, ingénierie sociale, usurpation d’identité sur LinkedIn ou par téléphone). L’organisation de la défense doit donc accorder une place centrale à la culture de sécurité. Comme on le dit souvent la principale faille de sécurité est entre la clavier et l’écran.
- De la sensibilisation passive à l’entraînement actif : Les présentations Powerpoint annuelles ont prouvé leur inefficacité. Les entreprises résilientes organisent des campagnes de faux phishing régulières et réalistes pour tester les réflexes des collaborateurs te maintenir les équipes en tension.
- Rendre le signalement gratifiant : L’objectif n’est pas de punir un employé qui clique sur un lien piège, mais de créer une culture d’entreprise où signaler immédiatement une erreur permet à l’équipe sécurité d’intervenir en quelques minutes avant que l’attaquant ne s’implante.
- Formations spécifiques pour les populations à risque : Les équipes RH, comptables et les assistants de direction (cibles privilégiées des arnaques au président ou au faux RIB) doivent bénéficier de protocoles de double vérification systématiques et d’un entraînement sur mesure. Les attaques par ingénierie sociales sont maintenant très sophistiquées.
La résilience opérationnelle : Préparer l’inévitable (PRA et Sauvegardes immuables)
Dans le paysage cyber actuel, la question n’est plus « Est-ce que mon entreprise sera attaquée ? », mais « Quand le sera-t-elle et à quelle vitesse saura-t-elle redémarrer ? ».
La véritable cyberdéfense inclut obligatoirement un Plan de Reprise d’Activité (PRA) et une stratégie de sauvegarde robuste :
- La règle 3-2-1-1-0 des sauvegardes : Conserver 3 copies des données, sur 2 supports différents, dont 1 copie externe (cloud), 1 copie immuable ou hors-ligne (air-gapped) pour qu’un rançongiciel ne puisse pas la chiffrer à distance, et 0 erreur lors des tests de restauration.
- Exercices de crise réguliers : Simuler au moins une fois par an une attaque d’ampleur avec le comité de direction pour tester la communication de crise, la gestion juridique et la capacité de décision sans accès au système d’information principal.
- Organiser de pain tests avec des entreprises spécialisées pour détecter en permanence les failles de sécurité exploitables.
FAQ : Cybersécurité et Organisation de la Défense
Quelle est la différence entre un Antivirus et un EDR ?
Un antivirus classique fonctionne par comparaison avec une base de données de signatures de virus connus. Si la menace est nouvelle ou modifiée (attaque Zero-Day), l’antivirus la laisse passer. L’EDR (Endpoint Détection et Response) surveille quant à lui les comportements suspects en temps réel sur la machine (analyse comportementale), ce qui lui permet de détecter et de bloquer des attaques inconnues ou complexes.
Par quoi une PME doit-elle commencer pour améliorer sa cyberdéfense ?
La priorité absolue consiste à appliquer l’hygiène informatique de base conseillée par l’ANSSI :
- Généraliser la double authentification (MFA) sur tous les accès distants.
- Mettre à jour systématiquement les systèmes et logiciels.
- Réaliser des sauvegardes régulières, isolées du réseau (hors-ligne).
- Sensibiliser les collaborateurs au phishing.
La certification ou conformité (NIS 2, RGPD) garantit-elle d’être 100 % protégé ?
Non. La conformité réglementaire (comme la directive européenne NIS 2 ou le RGPD) fixe un cadre d’exigences minimales et de gouvernance indispensables. Cependant, la cybersécurité est un processus dynamique : être conforme à une grille d’audit à un instant T ne dispense pas d’une surveillance continue (EDR, SOC) et d’une adaptation permanente face à des cybercriminels qui font évoluer leurs méthodes quotidiennement.
Quelle est la différence essentielle entre cybersécurité et cyberdéfense ?
La cybersécurité repose sur une posture passive et préventive (ériger des barrières pour empêcher l’accès), tandis que la cyberdéfense adopte une posture active et résiliente. La cyberdéfense assume que le réseau peut être infiltré et met en œuvre des outils de détection proactifs (Threat Hunting, leurres/honeypots) et des mécanismes de réponse automatisée (SOAR) pour neutraliser l’adversaire en temps réel.

 Prorena
Ajouter commentaire